役割別
リスクおよびコンプライアンス責任者向けClairet
誰も従わないルールは誰も守りません。Clairetはポリシーとリスク管理を構築し、各イニシアチブのライフサイクル全体に適用し、記録を自動的に保持します。導入後すぐに組織との整合性とコンプライアンスを確保します。
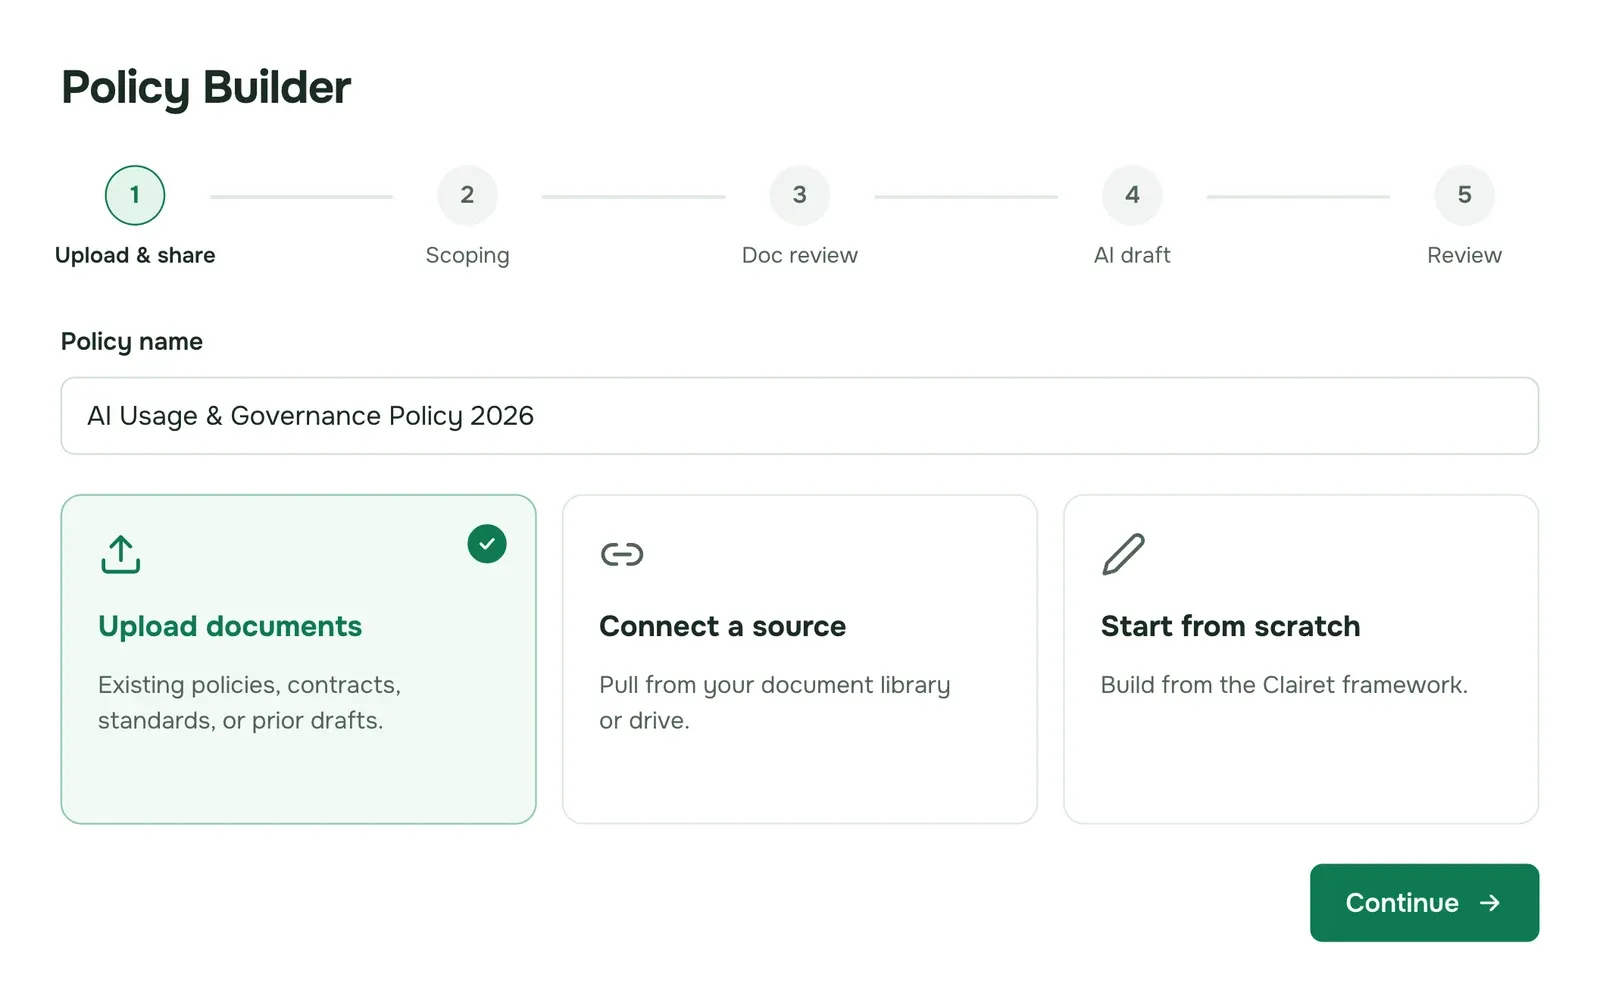
- ポリシー
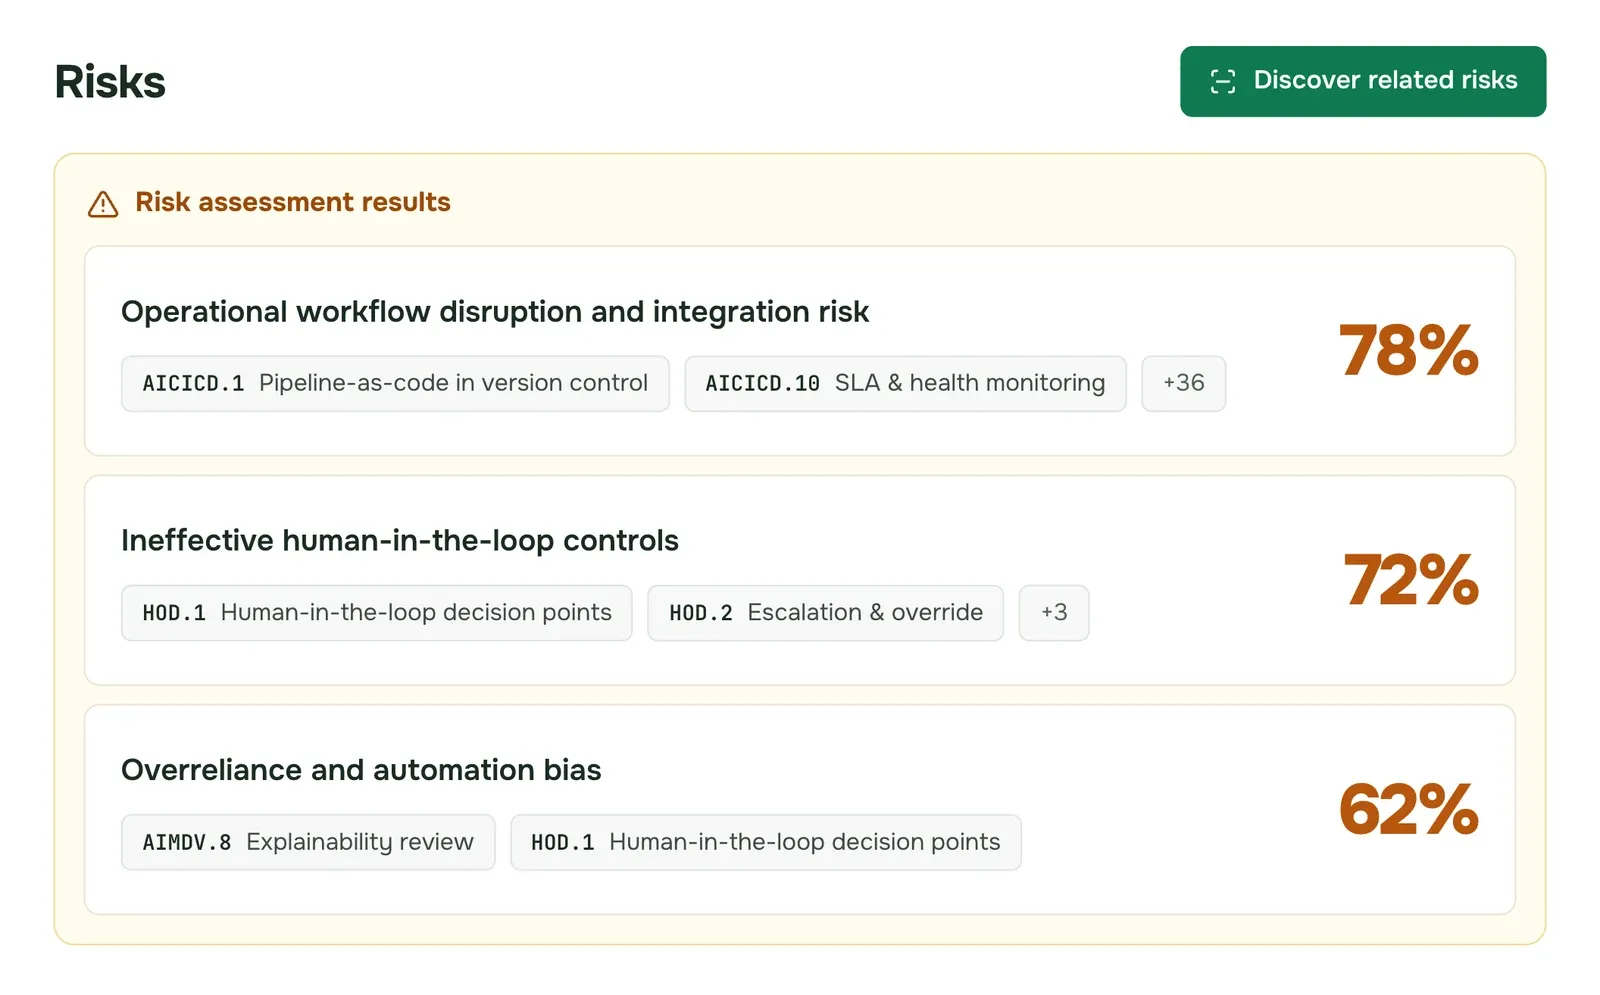
- リスク
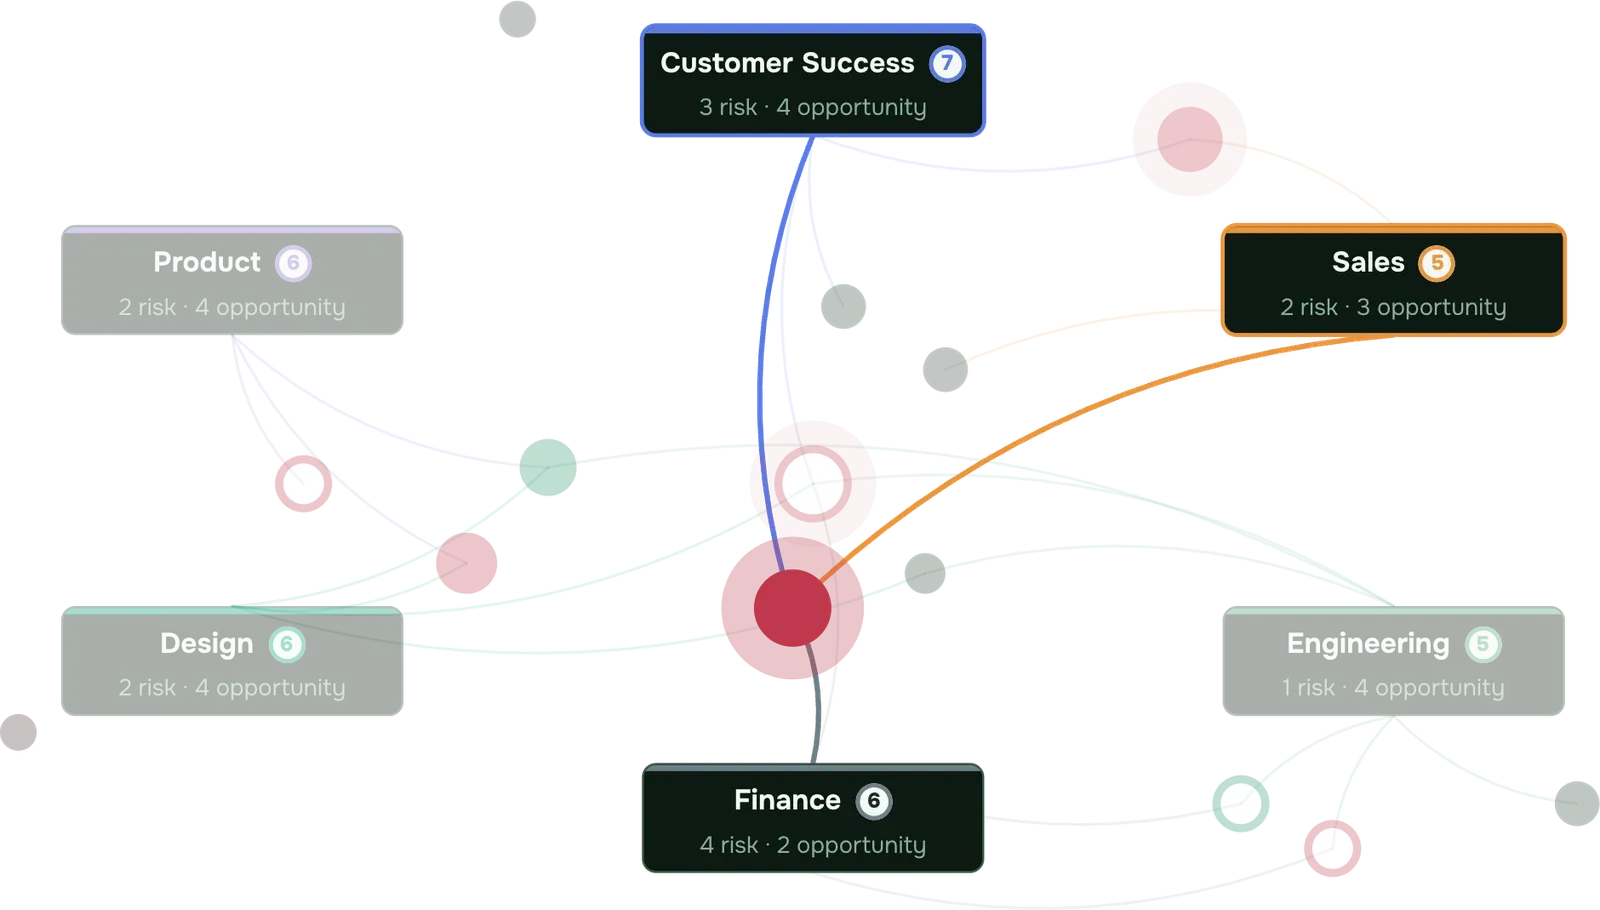
- シグナル
思い当たることはありませんか。
ポリシーは存在します。しかし、誰かがそれに従っているかは分かりません。
- 法務部門が3月にAIポリシーを作成しました。それ以来、誰も開いていません。
- ルールには「機密データの使用禁止」とあります。それが何を意味するのか、ユーザーに説明した人はいません。
- ポリシーが曖昧でプロセスが遅いため、チームは委員会を通さずに進めています。
- 誰がポリシーに従っているかは言うまでもなく、誰が読んだかさえ分かりません。
仕組み
回答、適用、判断、改訂。
1. 回答
Policy Wizardが、何が許可されるか、どのデータを使用するか、誰が決定するかを質問します。その回答をもとにポリシーが自動的に作成されます。
2. 適用
各記録はポリシーに基づいて評価されます。問題のないものは進行し、リスクのあるものはAI Councilへ送られます。
3. 判断
AI Councilが承認、却下、または差し戻しを行います。記録は自動的に保存されます。
4. 改訂
新しいユースケースやモデルには、新しいルールが必要です。ポリシーを変更すると、それ以降のすべてのリクエストがそれに従います。
Clairetによる変化
PDFのポリシーか、生きたポリシーか。
PDFのポリシー: 責任を逃れるためだけに書かれ、更新も適用もされません。
生きたポリシー: Policy Wizardで構築します。モデルやユースケースの変化に合わせて数分で変更できます。
PDFのポリシー: 希望的観測による運用です。
生きたポリシー: すべてのリクエストに自動的に適用されます。
PDFのポリシー: 会議で例外を処理します。
生きたポリシー: AI Councilが例外を処理し、理由を記録します。
PDFのポリシー: トレーニングは形式的な確認のみです。
生きたポリシー: 業務に紐づき、役割やツールに応じたトレーニングを提供します。